

Por: Rodrigo Montes
Al momento de configurar un dispositivo de red, no solo se trata de ponerlo en funcionamiento, sino de establecer la base para una operación segura y confiable. Cada equipo que se integra a la infraestructura —ya sea un switch, router o punto de acceso— debe contar con una configuración inicial que reduzca riesgos, proteja los accesos y garantice la estabilidad de los servicios. Implementar buenas prácticas desde el inicio ayuda a prevenir vulnerabilidades y asegura un desempeño óptimo en el entorno empresarial.
En entornos empresariales, los switches, routers y puntos de acceso (AP) cumplen tres funciones críticas: transportar tráfico de usuarios (data plane), tomar decisiones de reenvío y control (control plane) y permitir la gestión y operación del equipo (management plane). Si cualquiera de estas funciones queda comprometida por una configuración débil o por servicios innecesarios activos, el atacante puede:
- Obtener acceso no autorizado a la consola o interfaz web y cambiar la configuración (p. ej. credenciales por defecto, líneas VTY sin protección).
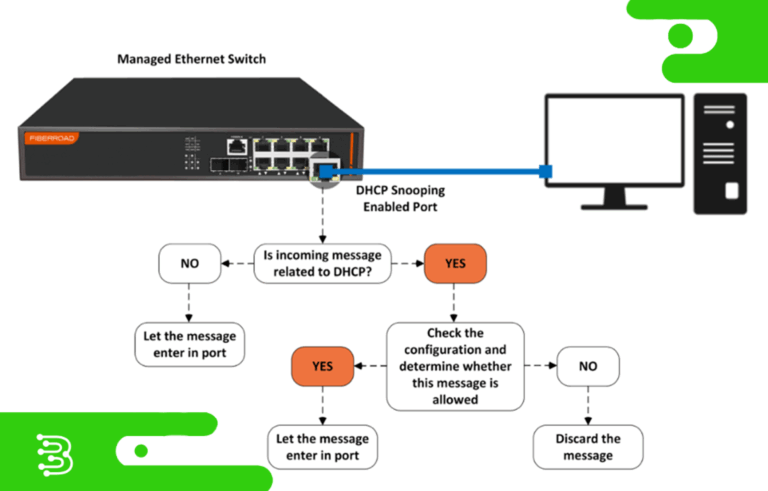
- Interceptar o redirigir tráfico mediante ataques de tipo “man-in-the-middle” (ej. servidor DHCP falso que entrega una puerta de enlace maliciosa). Para ese caso concreto, Cisco recomienda habilitar DHCP Snooping en los switches para diferenciar puertos confiables de no confiables y descartar replies DHCP maliciosos.
- Saturar CPU / memoria con tráfico malicioso o exploits, provocando degradación o caída de servicios.
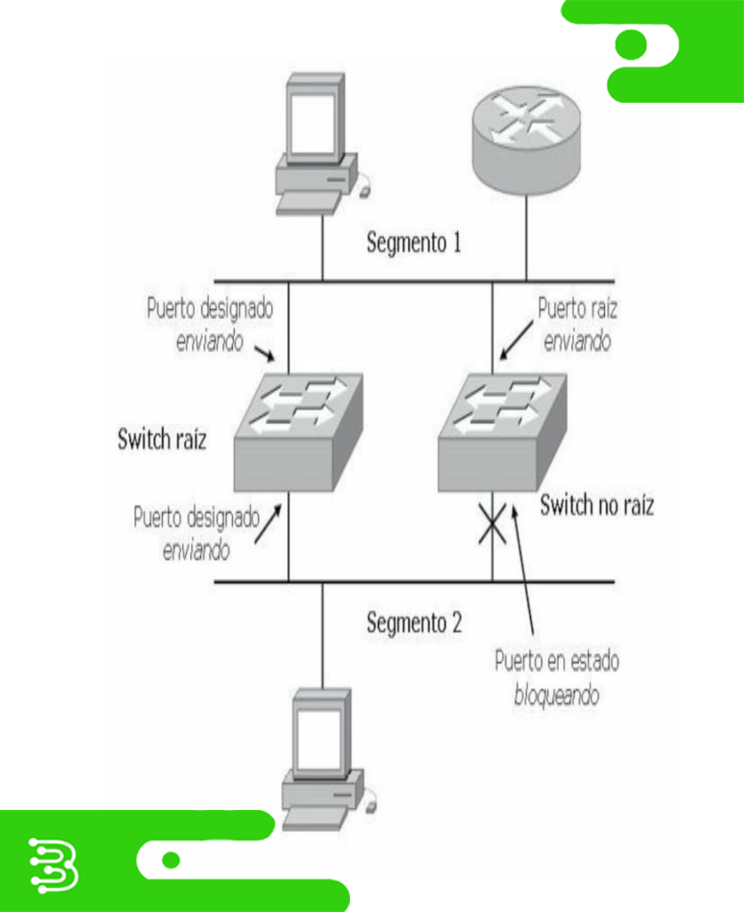
- Suplantar identidades de Capa-2 (MAC spoofing, inundación de tablas CAM) y así provocar pérdida de aislamiento entre hosts; contra esto existen técnicas como port-security y sticky MAC.
Por eso la seguridad debe aplicarse desde el primer acceso al equipo (out-of-the-box), siguiendo un orden lógico: reducir la superficie de ataque, asegurar los accesos de gestión, proteger Capa-2/Capa-3 y habilitar monitorización/registro y recuperación. A continuación explico, con precisión operativa y comandos de referencia tomados del material, las medidas prácticas que conviene ejecutar inmediatamente al configurar un dispositivo de red:
1) Minimizar la superficie de ataque (primeros pasos)
- Cambiar credenciales por defecto y usar enable secret y cuentas con username … secret (no usar username … password en texto plano).
- Deshabilitar servicios innecesarios (ej. no ip http server, no service finger, evitar Telnet). En IOS suele aparecer no ip http server en ejemplos de configuración segura.
- Configurar un banner legal para dejar constancia de uso autorizado (admite registros legales y disuade accesos).
2) Asegurar accesos de gestión (práctico y reproducible)
- Forzar SSH (v2) y deshabilitar Telnet. Pasos típicos (ejemplo extraído del libro CCNA 200-304):
text
CopiarEditar
hostname SWITCH01
ip domain-name empresa.local
username admin secret MiPass$tr0ng
crypto key generate rsa modulus 1024
ip ssh version 2
line vty 0 4
transport input ssh
login local
Esto habilita las claves RSA y obliga a la autenticación local/centralizada vía SSH.
- Separar plano de gestión: asignar una VLAN/SGI dedicada a gestión (SVI) y acceder sólo desde subredes administrativas; aumentar protección aplicando ACLs a las líneas VTY/servicio de gestión. (El libro muestra cómo crear SVIs y aplicar ACLs a líneas VTY).
- Autenticación centralizada (AAA): habilitar aaa new-model y conectar a TACACS+ o RADIUS para tener autenticación, autorización y accounting centralizados — esto evita cuentas locales dispersas y aporta auditoría. En el texto se detalla la diferencia entre RADIUS y TACACS+ y ejemplos de configuración de servidores.
3) Protección de Capa dos (contra ataques locales en el segmento)
- Port-Security: limitar número de MAC por puerto, usar sticky MAC o mac estáticas y definir la acción ante violación (shutdown | restrict | protect). Ejemplo de configuración y efectos (errdisable, logs) están documentados en el libro.
- DHCP Snooping + Dynamic ARP Inspection (DAI) + IP Source Guard: activar DHCP Snooping en VLANs productivas y marcar puertos que contienen servidores DHCP como trust. Con la tabla de bindings que genera DHCP Snooping se puede habilitar DAI (evita poisoning ARP) e IP Source Guard (evita IP spoofing por puerto). El manual muestra comandos y ejemplos de ip dhcp snooping y ip dhcp snooping trust con limites de rate.
4) Control plane y políticas de tráfico
- ACLs para gestión y control: aplicar ACLs para permitir únicamente los orígenes de administración y bloquear el resto (se pueden aplicar a líneas VTY o SVI). El libro explica cómo aplicar ACLs a interfaces y a líneas VTY (access-class).
- CoPP / Control Plane Protection: limitar la cantidad de tráfico que llega al CPU del dispositivo (el libro aborda mecanismos para controlar congestión y QoS que resultan útiles aquí).
5) Monitorización, registros y backups (operación segura)
- Syslog centralizado: enviar todos los logs a un servidor syslog, definir nivel de severidad y origen; así queda historial para auditoría e investigación. Ejemplo de pasos: logging host 192.168.1.23, logging trap critical, logging source-interface Gig0/0.
- SNMPv3: usar SNMPv3 (auth + priv) en lugar de v1/v2c; el libro explica cómo crear grupos, usuarios y restringir acceso por ACL y vistas. Ejemplo conceptual: snmp-server group gsnmp v3 priv + snmp-server user monitor gsnmp v3 auth sha <pwd> priv aes 128 <pwd>.
- Backups y SCP/SFTP: guardar running-config en startup-config y además subir copias a servidor seguro (SCP/SFTP preferible a TFTP). El manual muestra copy running-config startup-config y procedimientos para copy running-config tftp o copy flash tftp para IOS. Use SCP/SFTP cuando sea posible.
Checklist práctico inmediato (ejecutable en despliegue)
- Cambiar enable secret y crear username … secret.
- Deshabilitar no ip http server / forzar ip ssh version 2.
- Crear VLAN de gestión + ACL para acceso desde subred administrativa.
- Habilitar aaa new-model y configurar TACACS+/RADIUS.
- Activar port-security, DHCP Snooping y DAI en VLAN de usuario.
- Configurar syslog remoto y SNMPv3 (privado).
- Hacer backup de running-config (NVRAM + servidor seguro) y documentar el cambio.
Principios básicos de seguridad
- Confidencialidad – Garantizar que solo usuarios autorizados accedan a la información.
- Integridad – Prevenir alteraciones no autorizadas de datos.
- Disponibilidad – Asegurar que los servicios estén siempre operativos.
- Trazabilidad – Poder identificar y registrar toda actividad en el equipo.
Configuración inicial segura
Antes de conectar un dispositivo de red a producción:
- Deshabilitar puertos y servicios innecesarios para reducir la superficie de ataque.
- Asignar contraseñas seguras en consola, Telnet/SSH y modo privilegiado.
- Configurar un banner de advertencia legal para disuadir accesos no autorizados.
- Asignar una dirección IP de gestión en VLAN separada para administración fuera de la red de usuarios.
Protocolos de acceso seguro
- SSH (Secure Shell): Reemplaza Telnet, cifra la comunicación y credenciales.
- HTTPS en interfaces de administración para proteger accesos vía navegador.
- 802.1X para autenticación en puertos de acceso a la red.
- AAA (Authentication, Authorization, Accounting) con RADIUS o TACACS+ para centralizar control y auditoría de accesos.
Seguridad a nivel de capa 2 y 3
- Seguridad de puertos (Port Security): Limitar número de direcciones MAC por puerto y bloquear cambios no autorizados.
- DHCP Snooping: Evitar servidores DHCP falsos.
- Listas de Control de Acceso (ACLs): Restringir tráfico por IP, protocolo y puerto.
- Filtrado de administración: Solo permitir que direcciones IP autorizadas gestionen el dispositivo.
Copias de seguridad y actualizaciones
- Respaldo regular de configuraciones en repositorios seguros.
- Actualización del firmware/IOS para cerrar vulnerabilidades conocidas.
- Validación post-actualización para garantizar que las funciones críticas siguen operativas.
Monitoreo y respuesta
- Syslog: Registrar eventos críticos y enviarlos a un servidor central.
- SNMP v3: Monitorear equipos de forma cifrada y autenticada.
- Alertas en tiempo real para cambios de configuración o intentos fallidos de acceso.
Implementar seguridad desde la configuración inicial no solo protege la red, sino que evita interrupciones costosas y sanciones por incumplimiento de normativas. Una buena práctica es documentar cada cambio y revisarlo periódicamente, adaptando la seguridad a nuevas amenazas.
En conclusión, configurar un dispositivo de red con medidas de seguridad desde su inicio es un paso indispensable para proteger la infraestructura tecnológica de cualquier empresa. La correcta aplicación de prácticas como el control de accesos, la protección en capas y la monitorización continua no solo fortalece la red, sino que también asegura la continuidad de los servicios críticos. En Adviser ofrecemos soluciones y acompañamiento especializado para que tus equipos de red funcionen con la máxima seguridad y confiabilidad.
Síguenos en nuestras redes sociales:
Comentarios